

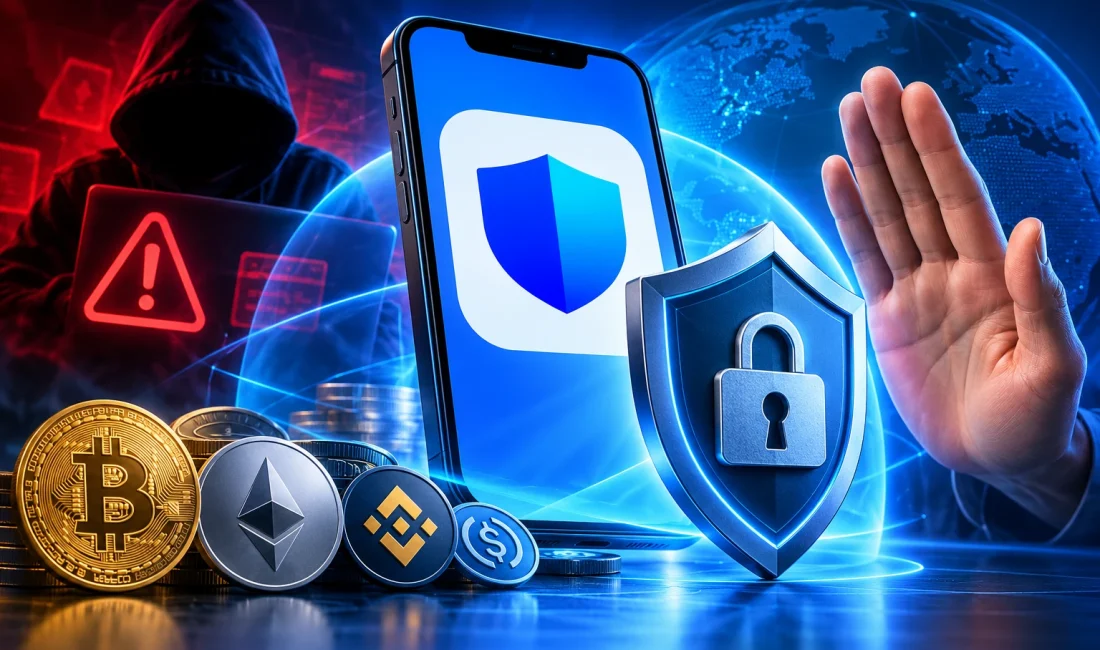
Kripto para dünyasında PHP yazılımında ortaya çıkan kritik güvenlik açıkları endişe yaratırken Trust Wallet’tan kullanıcılarını rahatlatan bir açıklama geldi. Şirket, 22 Ekim 2026 tarihinde yaptığı resmi paylaşımda, kısa süre önce duyurulan PHP güvenlik açıklarından haberdar olduğunu belirtti. Trust Wallet, cüzdan uygulamalarının ve temel altyapısının PHP üzerine kurulmadığını vurgulayarak kullanıcıların söz konusu güvenlik sorunlarından etkilenmediğini açıkladı. Şirkete göre mevcut gelişme nedeniyle kullanıcıların herhangi bir ek işlem gerçekleştirmesine gerek bulunmuyor.
Öne Çıkanlar
- Trust Wallet, PHP güvenlik açıklarının cüzdan uygulamalarını ve temel altyapısını etkilemediğini duyurdu.
- Şirket, kullanıcıların ek bir güvenlik işlemi gerçekleştirmesine gerek olmadığını belirtti.
- PHP’deki iki kritik açık, güncellenmemiş web sunucuları için ciddi risk oluşturmaya devam ediyor.
Trust Wallet PHP Güvenlik Açıkları Hakkında Ne Söyledi?
Trust Wallet, X platformundaki resmî hesabından yaptığı açıklamada son günlerde gündeme gelen PHP güvenlik sorunlarını takip ettiğini bildirdi. Şirket, kendi cüzdan uygulamaları ve çekirdek altyapısının söz konusu yazılım teknolojisine dayanmadığını ifade etti.
Trust Wallet’ın açıklamasında şu ifadeler yer aldı:
“Kısa süre önce açıklanan PHP güvenlik açığından haberdarız. Trust Wallet’ın cüzdan uygulamaları ve temel altyapısı PHP üzerine kurulu değil. Kullanıcılarımız etkilenmiyor ve herhangi bir işlem yapmalarına gerek yok.”
Bu açıklama, özellikle kripto para cüzdanlarının da güvenlik açıklarından etkilenip etkilenmediğini merak eden kullanıcılar açısından önem taşıyor. Şirket, bilinen PHP açıklarının kendi temel hizmetlerinde doğrudan bir güvenlik sorunu oluşturmadığını belirtiyor.
Ancak burada önemli bir ayrım bulunuyor. Trust Wallet’ın açıklaması, cüzdanın bütün siber saldırılara karşı tamamen güvenli olduğu anlamına gelmiyor. Değerlendirme, yalnızca son dönemde duyurulan PHP güvenlik açıklarının şirketin uygulama ve temel altyapısıyla ilişkisini kapsıyor.
PHP Güvenlik Açıkları Neden Gündeme Geldi?
İnternet altyapısında yaygın olarak kullanılan PHP yazılımında ortaya çıkan iki kritik güvenlik açığı, 21 Ekim 2026 tarihinde kamuoyuna duyuruldu. CVE-2026-109618 ve CVE-2026-109619 olarak tanımlanan sorunlar, belirli koşullarda saldırganların güvenlik açığı bulunan sunucularda uzaktan zararlı kod çalıştırmasına imkan tanıyabiliyor.
Her iki güvenlik açığı da CVSS 4.0 sisteminde 10 üzerinden 9,2 puanla kritik olarak değerlendiriliyor. Söz konusu açıklar, özellikle güvenlik güncellemelerini uygulamamış PHP tabanlı internet sunucularını ilgilendiriyor.
WordPress, Magento ve diğer PHP kullanan internet uygulamaları da etkilenen sunucu yapılandırmalarında risk altında bulunabiliyor. Ancak PHP kullanan her sitenin saldırıya uğradığı veya kullanıcı bilgilerinin ele geçirildiği yönünde bir sonuç çıkarılamaz.
PHP geliştirme ekibi güvenlik sorunlarını gidermek amacıyla 21 Ekim’de güncellemeler yayımladı. Düzeltilmiş sürümler arasında PHP 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 bulunuyor. Sunucu yöneticilerinin kullandıkları sürüme veya dağıtıcılarının güvenlik yamalarına uygun güncellemeleri uygulaması gerekiyor.
Trust Wallet Kullanıcılarının Dikkat Etmesi Gerekenler
Trust Wallet’ın açıklamasına göre kullanıcıların PHP güvenlik açıkları nedeniyle cüzdanlarını değiştirmesine, varlıklarını farklı adreslere taşımasına veya yeni bir hesap oluşturmasına gerek bulunmuyor. Şirketin açıklaması, söz konusu açıklarla bağlantılı herhangi bir özel kullanıcı işlemi talep etmiyor.
Bununla birlikte kripto para yatırımcıları açısından genel güvenlik önlemleri önemini koruyor. Özellikle büyük güvenlik haberlerinin ardından ortaya çıkan sahte destek hesapları ve dolandırıcılık girişimleri, kullanıcılara farklı adreslere transfer yapmaları gerektiğini söyleyebiliyor.
Trust Wallet kullanıcılarının kurtarma kelimelerini hiçbir internet sitesiyle veya destek görevlisi olduğunu iddia eden kişilerle paylaşmaması gerekiyor. Ayrıca cüzdan bağlantısı isteyen şüpheli uygulamalardan uzak durulması ve işlem onaylarının dikkatle incelenmesi önem taşıyor.
Söz konusu PHP güvenlik sorunu, kullanıcının cüzdan uygulamasını doğrudan etkilemese bile ziyaret ettiği başka bir internet sitesini etkileyebilir. Bu nedenle şirketin açıklaması, internetteki bütün kripto para platformlarının güvenli olduğu şeklinde yorumlanmamalı.
Veri Kutusu
| Gösterge | Detay |
| Şirket | Trust Wallet |
| Açıklama tarihi | 22 Ekim 2026 |
| Güvenlik sorunu | Kritik PHP açıkları |
| Güvenlik açığı 1 | CVE-2026-109618 |
| Güvenlik açığı 2 | CVE-2026-109619 |
| Risk seviyesi | Kritik – 9,2/10 |
| Trust Wallet uygulamaları | Şirkete göre etkilenmiyor |
| Temel altyapı | PHP üzerine kurulu değil |
| Kullanıcılardan istenen işlem | Ek işlem gerekmiyor |
| PHP güvenlik yaması tarihi | 21 Ekim 2026 |
| Kaynak | Trust Wallet resmî X açıklaması |
Kriptofoni Yorumu
Trust Wallet’ın güvenlik açıklarına ilişkin hızlı açıklama yapması, kripto para sektöründe kullanıcı iletişiminin önemini gösteriyor. Özellikle milyonlarca kullanıcının dijital varlıklarını sakladığı cüzdan uygulamalarında ortaya çıkan güvenlik söylentileri, yatırımcıların aceleyle işlem yapmasına neden olabiliyor.
Burada en önemli ayrıntı, güvenlik açığının hangi yazılımı etkilediği ile kullanıcıların hangi hizmetleri kullandığının birbirinden ayrılması. PHP altyapısındaki bir sorun, bu teknolojiyi kullanmayan her cüzdan uygulamasının otomatik olarak risk altında olduğu anlamına gelmiyor.
Trust Wallet’ın açıklaması mevcut PHP güvenlik sorunları bakımından olumlu. Ancak kullanıcı güvenliğinin yalnızca altyapı teknolojisine bağlı olmadığı unutulmamalı. Sahte uygulamalar, kimlik avı girişimleri ve kötü amaçlı akıllı sözleşme izinleri, farklı güvenlik riskleri oluşturmaya devam ediyor.
Sonuç olarak Trust Wallet kullanıcılarının PHP açıkları nedeniyle özel bir işlem yapmasına gerek bulunmuyor. Bununla birlikte genel cüzdan güvenliği kurallarının uygulanması önemini koruyor.
Sık Sorulan Sorular
Trust Wallet PHP güvenlik açıklarından etkilendi mi?
Trust Wallet’ın 22 Ekim 2026 tarihli açıklamasına göre cüzdan uygulamaları ve temel altyapısı söz konusu güvenlik açıklarından etkilenmedi.
Trust Wallet kullanıcılarının tokenlarını başka cüzdana taşıması gerekiyor mu?
Hayır. Şirket, bu PHP güvenlik sorunu nedeniyle kullanıcıların ek işlem yapmasına gerek olmadığını açıkladı.
Trust Wallet PHP kullanıyor mu?
Şirket, cüzdan uygulamalarının ve temel altyapısının PHP üzerine kurulmadığını belirtiyor.
PHP güvenlik açıkları kapatıldı mı?
PHP geliştirme ekibi 21 Ekim 2026 tarihinde güvenlik yamalarını yayımladı. Ancak güncellenmemiş sunucularda risk devam edebiliyor.
Trust Wallet tamamen güvenli mi?
Şirketin açıklaması yalnızca belirli PHP açıklarına ilişkin. Diğer dolandırıcılık ve siber güvenlik riskleri devam edebilir.