

Hindistan’ın önde gelen kripto para borsalarından CoinDCX, milyonlarca dolarlık şüpheli transfer iddialarıyla yeniden gündeme geldi. Blockchain araştırmacısı ZachXBT, 22 Ekim 2026 tarihinde yaptığı açıklamada borsayla ilişkilendirilen bir yatırma adresinin, Temmuz 2025’teki güvenlik saldırısından sonra yaklaşık 10 ay boyunca kullanılmaya devam ettiğini öne sürdü. Araştırmacıya göre 15,8 milyon dolarlık kullanıcı yatırma işlemlerinin akıbeti yeterince açıklanmadı. CoinDCX ise yeni bir güvenlik ihlali yaşandığı iddialarını reddederek söz konusu adreslerin geçmişte ele geçirilen eski cüzdanlara ait olduğunu savundu. Taraflar arasındaki anlaşmazlık, merkezi kripto para borsalarının kullanıcı varlıklarını nasıl takip ettiği ve raporladığı konusunu yeniden tartışmaya açtı.
Öne Çıkanlar
- ZachXBT, CoinDCX ile bağlantılı bir adresteki 15,8 milyon dolarlık USDT hareketinin açıklanmasını istedi.
- Araştırmacı, Temmuz 2025 saldırısından sonra da adresin Nisan ve Mayıs 2026’da aktif olduğunu gösteren işlemlere dikkat çekti.
- CoinDCX, yeni bir saldırı yaşandığını reddetti ve kullanıcı varlıklarının güvende olduğunu açıkladı.
ZachXBT CoinDCX’i Neden Hedef Aldı?
ZachXBT, X platformunda yaptığı paylaşımda CoinDCX’e ait olduğu belirtilen ve TQKJQ karakterleriyle tanımlanan TRON yatırma adresinin geçmiş işlemlerini gündeme getirdi. Araştırmacıya göre bu adres, Temmuz 2025’te yaşanan güvenlik ihlalinden sonra bir likidite sağlayıcısı tarafından kullanılmaya devam etti.
İddianın merkezinde, söz konusu adresin yaklaşık 10 ay boyunca kullanıcı yatırma işlemlerini işlediği ve buradaki varlıkların CoinDCX’in aktif sıcak cüzdanlarına aktarıldığı değerlendirmesi bulunuyor. ZachXBT, özellikle Nisan ve Mayıs 2026 dönemindeki USDT ve TRX transferlerine dikkat çekti.
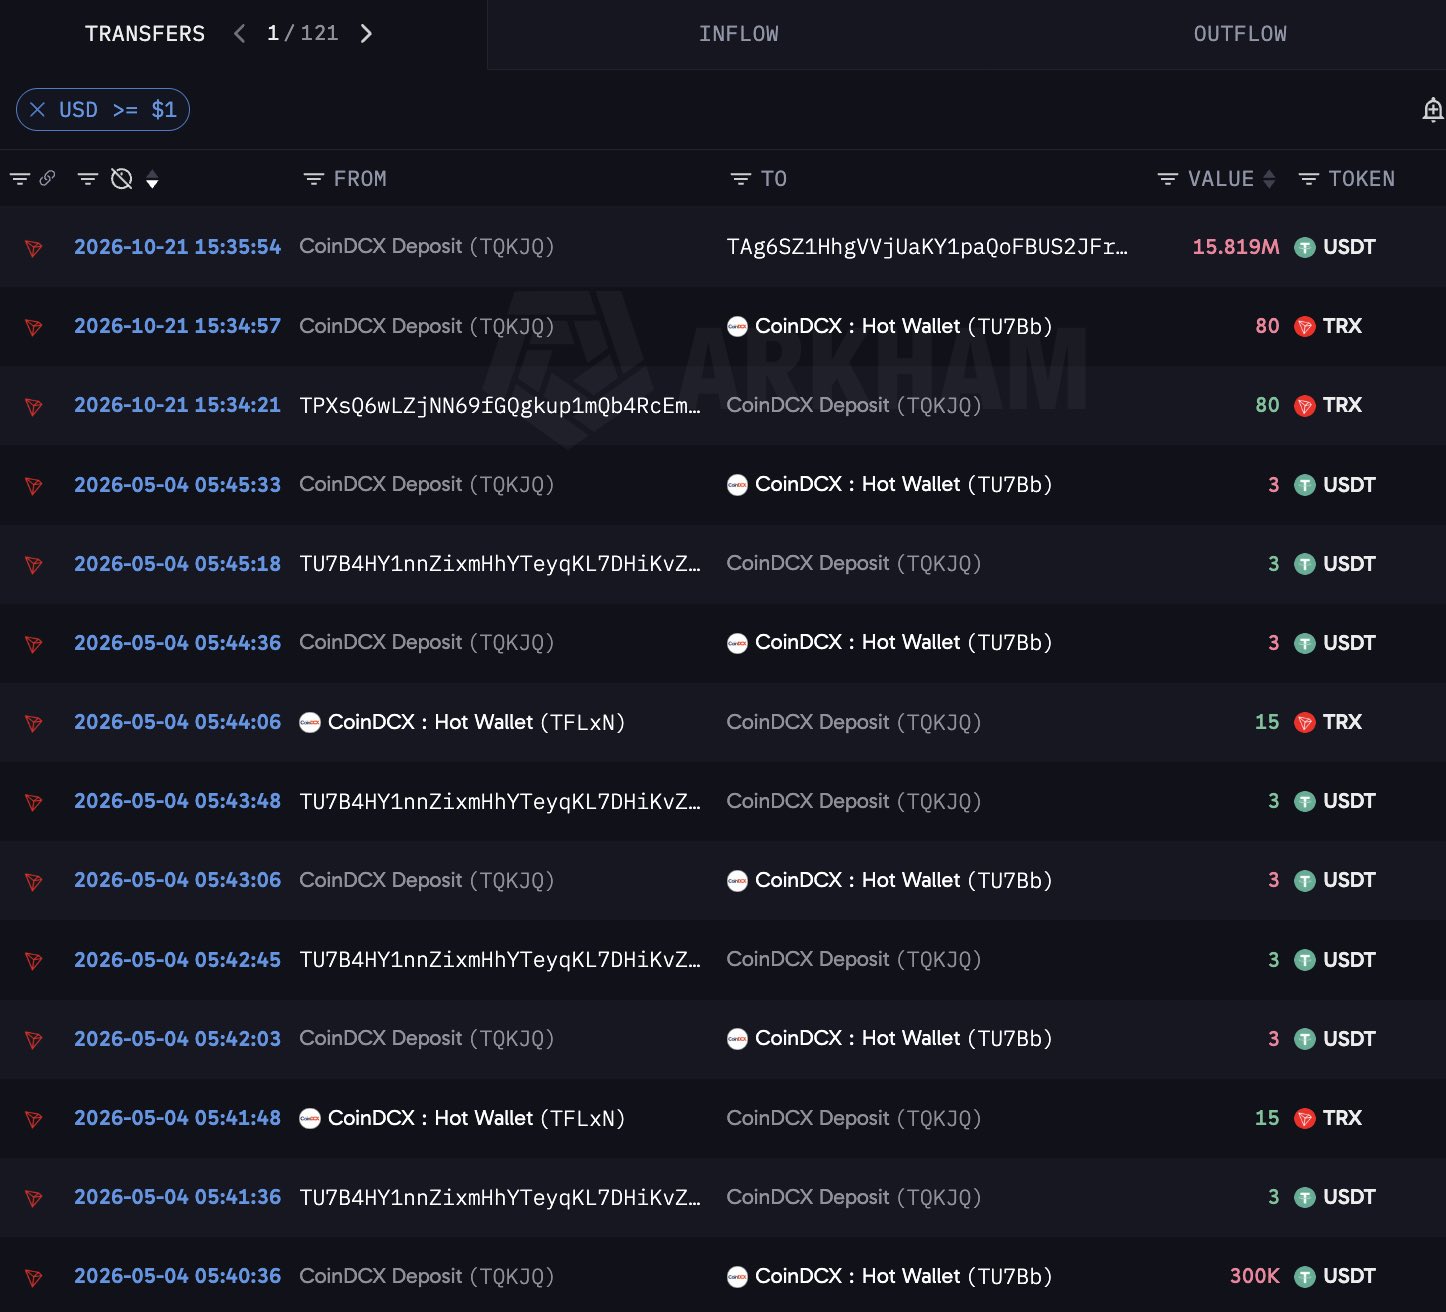
Araştırmacının paylaştığı Arkham Intelligence ekran görüntüsünde 21 Ekim 2026 tarihinde yaklaşık 15.819.002 USDT’lik bir transfer görülüyor. Aynı işlem geçmişinde, Mayıs ayında CoinDCX sıcak cüzdanları olarak etiketlenen adreslerle gerçekleştirilen daha küçük transferler de yer alıyor.
ZachXBT, bu hareketlerin CoinDCX’in eski adreslerin artık kullanılmadığı yönündeki açıklamasıyla çeliştiğini savunuyor. Araştırmacı, yaklaşık 15,8 milyon dolarlık kullanıcı yatırma işleminin şirket tarafından nasıl muhasebeleştirildiğinin açıklanması gerektiğini belirtiyor.
Ancak 15,8 milyon dolarlık transferin görülmesi, bu tutarın çalındığını veya kullanıcıların kesin olarak zarara uğradığını kanıtlamıyor. İşlemlerin gerçek amacı, alıcı cüzdanların kontrolü ve borsa içindeki kullanıcı bakiyeleriyle eşleştirilmesi için ek bilgilere ihtiyaç bulunuyor.
CoinDCX İddialara Ne Yanıt Verdi?
CoinDCX’in kurucu ortağı ve CEO’su Sumit Gupta, yeni bir güvenlik ihlali yaşandığı yönündeki haberleri reddetti. Gupta, araştırmacıların işaret ettiği adreslerin Ocak 2025’te oluşturulduğunu ve Temmuz 2025’teki saldırı sırasında ele geçirildiğini belirtti.
Gupta’ya göre Arkham Intelligence gibi analiz platformlarında geçmişte CoinDCX’e ait olduğu belirtilen adreslerin hâlâ borsayla ilişkilendirilmesi, yeni transferlerin yanlış yorumlanmasına yol açabiliyor. Yönetici, saldırganların eski adresleri yeniden kullanmasının yeni bir CoinDCX saldırısı izlenimi yaratmış olabileceğini savundu.
CoinDCX, mevcut operasyonel cüzdanlarından ve müşteri varlıklarının tutulduğu adreslerden şüpheli eski adreslere para aktarılmadığını açıkladı. Şirket ayrıca kullanıcı varlıklarının güvende olduğunu ve alım satım hizmetlerinin normal şekilde devam ettiğini duyurdu.
Bununla birlikte ZachXBT’nin son paylaşımı, borsanın açıklamasına yeni bir itiraz niteliği taşıyor. Araştırmacı, söz konusu adreslerin yalnızca geçmişte kullanılmış ve terk edilmiş cüzdanlar olmadığını, 2026 yılının ilk yarısında da aktif sıcak cüzdanlarla işlem gerçekleştirdiğini öne sürüyor.
Borsanın açıklaması ile zincir üstü hareketler arasındaki bu farklılığın giderilebilmesi için adreslerin kullanım geçmişinin ve ilgili yatırma işlemlerinin muhasebe kayıtlarının açıklığa kavuşturulması gerekiyor.
21 Ekim’de Gerçekte Ne Yaşandı?
Tartışmanın başlangıcında siber güvenlik araştırmacısı Darcy tarafından gündeme getirilen TRON ağı işlemleri bulunuyor. Darcy, 21 Ekim’de CoinDCX ile ilişkilendirilen adreslerden yaklaşık 15,99 milyon USDT ve 5.783,81 TRX tutarında varlığın başka adreslere aktarıldığını belirtti.
Araştırmacıya göre işlemler arasında en büyük transfer yaklaşık 15,82 milyon USDT tutarındaydı. Fonların daha sonra farklı adreslere dağıtıldığı ve bazı varlıkların başka merkezi borsalara yönlendirildiği iddia edildi.
Bu hareketler, ilk aşamada CoinDCX’in yeniden saldırıya uğramış olabileceği yorumlarına neden oldu. Ancak borsa, söz konusu transferlerin güncel müşteri cüzdanlarından kaynaklanmadığını savunarak iddiaları reddetti.
ZachXBT’nin değerlendirmesi ise tartışmayı yeni bir noktaya taşıdı. Asıl soru, 2025’te ele geçirildiği söylenen adreslerin 2026’da neden CoinDCX’in aktif cüzdanlarıyla bağlantılı işlemler gerçekleştirdiği.
Bu soruya kesin yanıt verilebilmesi için yalnızca blockchain adres etiketlerinin değil, ilgili cüzdanların kim tarafından kontrol edildiğinin ve transferlerin borsa hesaplarına nasıl yansıtıldığının da doğrulanması gerekiyor.
CoinDCX Daha Önce 44 Milyon Dolarlık Saldırı Yaşamıştı
CoinDCX, 19 Temmuz 2025 tarihinde yaklaşık 44 milyon dolarlık bir güvenlik saldırısı yaşamıştı. O dönemde ZachXBT tarafından gündeme getirilen olay, borsanın likidite yönetimi amacıyla kullandığı operasyonel hesaplardan birinin ele geçirilmesiyle gerçekleşmişti.
CoinDCX, saldırının müşteri varlıklarının saklandığı cüzdanları etkilemediğini ve kaybın şirketin kendi rezervlerinden karşılanacağını açıklamıştı. Ayrıca olayın ardından güvenlik uzmanları ve yetkili kurumlarla çalışıldığını duyurmuştu.
Saldırı sonrasında blockchain analizlerinde çalınan varlıkların farklı ağlar arasında taşındığı ortaya çıkmıştı. CoinDCX, kayıpların geri kazanılması amacıyla toplam 11 milyon dolara kadar ulaşabilecek bir ödül programı da başlatmıştı.
2025 yılındaki yaklaşık 44 milyon dolarlık güvenlik kaybı doğrulanmış bir olay. Ancak 2026’daki 15,8 milyon dolarlık tartışma henüz doğrulanmış yeni bir saldırı veya kesinleşmiş müşteri kaybı olarak değerlendirilemiyor.
İki gelişme arasındaki bağlantının açıklığa kavuşması, hem CoinDCX’in mevcut güvenlik uygulamaları hem de geçmiş saldırının sonuçları açısından önem taşıyor.
Veri Kutusu
| Gösterge | Detay |
| Kripto para borsası | CoinDCX |
| Araştırmacı | ZachXBT |
| Yeni iddianın tarihi | 22 Ekim 2026 |
| Tartışmalı transfer tarihi | 21 Ekim 2026 |
| En büyük transfer | Yaklaşık 15,82 milyon USDT |
| İlk bildirilen toplam hareket | Yaklaşık 15,99 milyon USDT |
| Blockchain ağı | TRON |
| Tartışmalı adres | TQKJQ ile tanımlanan yatırma adresi |
| İncelenen önceki işlemler | Nisan–Mayıs 2026 |
| Önceki güvenlik saldırısı | 19 Temmuz 2025 |
| Önceki saldırının kaybı | Yaklaşık 44 milyon dolar |
| CoinDCX’in açıklaması | Yeni saldırı iddiasını reddediyor |
| 15,8 milyon dolarlık kayıp | Bağımsız olarak doğrulanmadı |
| Temel anlaşmazlık | Eski cüzdanların kullanım geçmişi ve transferlerin muhasebeleştirilmesi |
Kriptofoni Yorumu
CoinDCX ile ZachXBT arasındaki tartışmanın merkezinde yalnızca 15,8 milyon dolarlık bir transfer bulunmuyor. Asıl mesele, geçmişte güvenliği ihlal edildiği açıklanan cüzdanların sonraki dönemlerde nasıl yönetildiği ve bu cüzdanlarla bağlantılı işlemlerin ne ölçüde şeffaf biçimde raporlandığı.
CoinDCX’in yeni bir saldırı yaşanmadığını açıklaması önemli. Ancak ZachXBT’nin dikkat çektiği işlem geçmişi, şirketin önceki açıklamasının daha ayrıntılı biçimde değerlendirilmesini gerektiriyor. Özellikle eski adreslerle mevcut sıcak cüzdanlar arasındaki işlemlerin açıklanması, tartışmanın çözülmesine yardımcı olabilir.
Bununla birlikte zincir üstü verilerden hareketle bir borsanın kullanıcı fonlarını kaybettiği sonucuna doğrudan ulaşmak doğru değil. Bir adresten milyonlarca dolarlık transfer yapılması, tek başına hırsızlık veya muhasebe açığı anlamına gelmiyor. İşlemlerin gerçek niteliğini belirlemek için cüzdan sahipliği, borsa içi hesap kayıtları ve kullanıcı bakiyelerinin birlikte incelenmesi gerekiyor.
Kripto para yatırımcıları açısından bu gelişme, merkezi borsaların rezerv raporları kadar operasyonel cüzdan yönetimi ve şeffaflık uygulamalarının da önemli olduğunu gösteriyor.
Önümüzdeki süreçte CoinDCX’in tartışmalı adreslerin geçmiş kullanımına ilişkin daha ayrıntılı açıklama yapıp yapmayacağı belirleyici olacak.
Sık Sorulan Sorular
ZachXBT CoinDCX hakkında ne iddia etti?
Araştırmacı, 2025 yılındaki saldırının ardından bir CoinDCX yatırma adresinin kullanılmaya devam ettiğini ve yaklaşık 15,8 milyon dolarlık kullanıcı transferinin açıklığa kavuşturulması gerektiğini savundu.
CoinDCX yeniden hacklendi mi?
22 Ekim 2026 itibarıyla yeni bir güvenlik saldırısı bağımsız olarak doğrulanmış değil. CoinDCX, yeni saldırı yaşandığı iddiasını reddediyor.
15,8 milyon dolar çalındı mı?
Böyle bir kayıp kesin olarak doğrulanmadı. Tutar, araştırmacıların dikkat çektiği blockchain transferleriyle ilgili.
CoinDCX daha önce hacklenmiş miydi?
Evet. Borsa, 19 Temmuz 2025 tarihinde yaklaşık 44 milyon dolarlık güvenlik kaybı yaşandığını doğrulamıştı.
CoinDCX kullanıcılarının varlıkları güvende mi?
CoinDCX, kullanıcı varlıklarının güvende olduğunu ve hizmetlerin normal şekilde sürdüğünü açıklıyor. Ancak tartışmalı transferlerin ayrıntıları henüz tamamen açıklığa kavuşmuş değil.