

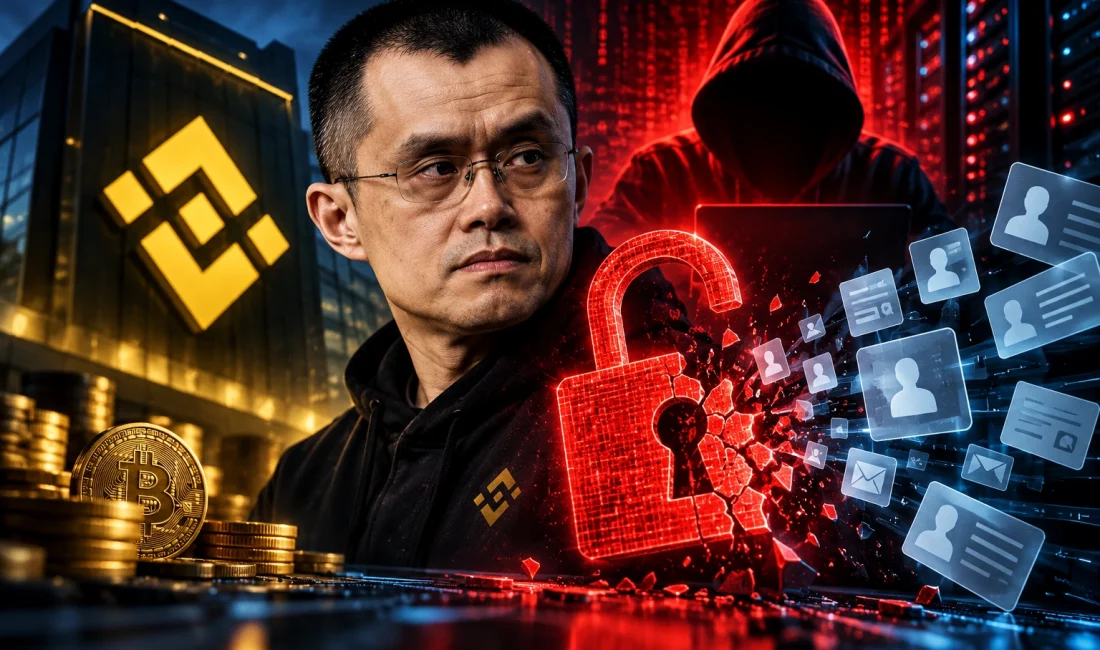
Binance’in kurucusu Changpeng Zhao (CZ), 28 Ekim 2026 tarihinde X hesabından yaptığı paylaşımda, kripto para ve geleneksel finans sektöründe bildirilen dört güvenlik olayına dikkat çekti. ABD merkezli Coinbase’in hizmet sağlayıcısı Amplitude ile Güney Kore’deki Bithumb, Mirae Asset Global Investments ve Daishin Securities şirketlerinde yaşanan ihlalleri değerlendiren CZ, sızdırılan kişisel bilgilerin dolandırıcılık amacıyla kullanılabileceğini belirtti. Eski Binance CEO’su, kullanıcıların hesaplarını korumak için e-posta güvenliği, donanım anahtarları ve para çekme kısıtlamaları gibi önlemleri uygulaması gerektiğini vurguladı.
Öne Çıkanlar
- CZ, Coinbase bağlantılı Amplitude, Bithumb ve iki Güney Koreli finans kuruluşundaki güvenlik olaylarını gündeme taşıdı.
- Daishin Securities, 38.490 müşterisinin kişisel ve finansal bilgilerinin sızdırıldığını doğruladı.
- Binance kurucusu, SMS tabanlı doğrulama yerine donanım güvenlik anahtarlarının kullanılmasını önerdi.
CZ Dört Ayrı Güvenlik Olayına Dikkat Çekti
Changpeng Zhao, paylaşımında Coinbase’in veri analitiği sağlayıcısı Amplitude üzerinden bazı kullanıcıların iletişim bilgilerinin açığa çıktığını aktardı. Coinbase’in kendi sistemlerine yönelik bir ihlal doğrulanmazken müşteri fonlarının etkilenmediği belirtildi. CZ, bunun yanında Güney Kore merkezli Bithumb’da yaşanan yetkisiz erişim olayına da değindi.
Güney Kore’deki gelişmeleri aktaran Yonhap Haber Ajansı, Daishin Securities’te 38.490 müşterinin bilgilerinin sızdırıldığını doğruladı. Bithumb’da ilk bulgular çalışan verilerine işaret ederken müşteri bilgilerinin etkilenip etkilenmediği araştırılıyor. Mirae Asset ise olağan dışı erişim tespit ettiği bazı sistemlerde koruyucu önlemler aldığını bildirdi.
Sızdırılan Kişisel Bilgiler Kripto Yatırımcılarını Nasıl Tehdit Ediyor?
CZ’ye göre isimler, e-posta adresleri, telefon numaraları ve fiziksel adresler gibi bilgiler saldırganlar tarafından kötüye kullanılabiliyor. İşlem geçmişlerinin de ele geçirilmesi, dolandırıcıların kullanıcıların finansal alışkanlıklarını öğrenmesine neden olabilir. Bu bilgiler özellikle kimlik avı ve sosyal mühendislik saldırılarının kişiselleştirilmesini kolaylaştırıyor.
Öne çıkan tehditlerden biri SIM değiştirme saldırısı olarak bilinen SIM swapping yöntemi. Bu yöntemde saldırganlar, telefon numarasının kontrolünü ele geçirerek SMS doğrulama kodlarına ulaşmaya çalışıyor. CZ, fiziksel adres bilgilerinin sızmasının yüksek miktarda kripto para bulunduran kişiler açısından gerçek dünyada güvenlik riskleri de oluşturabileceğini belirtti.
CZ Kripto Para Hesapları İçin Hangi Önlemleri Önerdi?
Binance kurucusu, kullanıcıların her kripto para borsası için farklı bir e-posta adresi oluşturmasını tavsiye etti. SimpleLogin ve Apple Hide My Email gibi hizmetlerle hazırlanan e-posta takma adları, hesapların birbirleriyle ilişkilendirilmesini zorlaştırabiliyor. Ayrıca gereksiz profil bilgilerinin paylaşılmaması ve mümkün olduğunda SMS yerine donanım güvenlik anahtarlarının kullanılması önerildi.
CZ, hesaplarda benzersiz ve güçlü şifreler kullanılmasını, para çekme adreslerinin beyaz listeye alınmasını ve çekim işlemlerine zaman kilidi eklenmesini de tavsiye etti. API anahtarlarının düzenli kontrol edilmesi, kullanılmayan erişimlerin kaldırılması ve hesap hareketlerinin izlenmesi diğer önerileri arasında yer aldı. Kullanıcıların şüpheli mesajlardaki bağlantılara tıklamak yerine borsaların resmi internet sitelerine doğrudan giriş yapmaları gerektiğini vurguladı.
Veri Sızıntısı Yaşandığında İlk Ne Yapılmalı?
CZ, bir kripto para borsasında güvenlik ihlali duyurulduğunda kullanıcıların öncelikle ilgili hesabın şifresini değiştirmesini önerdi. Ardından e-posta adreslerinin bilinen ihlallerde yer alıp almadığının Have I Been Pwned gibi hizmetlerden kontrol edilebileceğini belirtti. Aktif oturumların, bağlı uygulamaların ve para çekme yetkilerinin incelenmesi de hesap güvenliğini artırabilir.
Telefon operatörü üzerinden numara taşıma kısıtlaması veya ek güvenlik PIN’i oluşturulması, SIM değiştirme saldırılarına karşı ek koruma sağlayabilir. CZ ayrıca hiçbir meşru destek görevlisinin kullanıcılardan iki faktörlü doğrulama kodlarını ya da cüzdan kurtarma kelimelerini istemeyeceğini hatırlattı. Kişisel varlık miktarlarının ve cüzdan adresleriyle kimlik arasında bağlantı oluşturabilecek bilgilerin kamuya açık paylaşılmaması gerektiğini ifade etti.
Veri Kutusu
| Gösterge | Bilgi |
| Haber tarihi | 28 Ekim 2026 |
| Açıklamayı yapan | Changpeng Zhao (CZ) |
| İlgili kuruluşlar | Coinbase, Bithumb, Mirae Asset, Daishin |
| Gündeme gelen olay sayısı | 4 |
| Doğrulanan müşteri sızıntısı | Daishin: 38.490 kişi |
| Başlıca riskler | Phishing, SIM swapping, sosyal mühendislik |
| Önerilen doğrulama | Donanım güvenlik anahtarı |
| Ek güvenlik önlemleri | Adres beyaz listesi, API kontrolü |
Kriptofoni Yorumu
CZ’nin açıklamaları, kripto para güvenliğinin yalnızca blockchain ağlarının teknik dayanıklılığıyla sınırlı olmadığını gösteriyor. Kullanıcıların kişisel bilgilerinin üçüncü taraf hizmetlerden veya kurum içi sistemlerden sızması, doğrudan cüzdan erişimi gerçekleşmese bile sonraki saldırılar için fırsat yaratabiliyor. Dolayısıyla kullanıcı güvenliği, dijital kimlik ve hesap erişim yönetimini de kapsıyor.
Kriptofoni açısından dikkat çeken nokta, bireysel güvenlik önlemleri ile kurumsal veri koruma sorumluluğunun birlikte değerlendirilmesi gerekliliği. Güçlü kimlik doğrulama yöntemleri kullanıcı riskini azaltabilir ancak şirketlerin veri güvenliğine ilişkin yükümlülüklerinin yerini tutmaz. Son gelişmeler, kripto para sektöründe güvenin korunması için her iki alanda da sürekli iyileştirme gerektiğine işaret ediyor.
Sık Sorulan Sorular
CZ hangi kripto para borsalarını uyardı?
CZ, Coinbase ve Bithumb bağlantılı güvenlik olaylarını gündeme getirdi. Uyarıları ise genel olarak bütün kripto para kullanıcılarına yönelikti.
Kripto para borsasında veri sızıntısı yaşanırsa param çalınır mı?
Kişisel bilgilerin sızdırılması doğrudan fonların çalındığı anlamına gelmez. Ancak saldırganların hesaplara erişmek için kullanabileceği dolandırıcılık yöntemlerini kolaylaştırabilir.
SIM swapping nedir?
Saldırganların bir telefon numarasının kontrolünü ele geçirmeye çalıştığı dolandırıcılık yöntemidir. SMS doğrulama kodlarının kötüye kullanılmasına yol açabilir.
CZ neden donanım güvenlik anahtarı öneriyor?
FIDO2/WebAuthn tabanlı güvenlik anahtarları, sahte internet sitelerindeki kimlik avı girişimlerine karşı SMS doğrulamasından daha güçlü koruma sağlayabilir.
Kripto para hesapları için en önemli güvenlik önlemi nedir?
Tek bir önlem bütün riskleri ortadan kaldırmaz. Benzersiz şifreler, güçlü iki faktörlü kimlik doğrulama ve para çekme kısıtlamalarının birlikte kullanılması önerilir.