

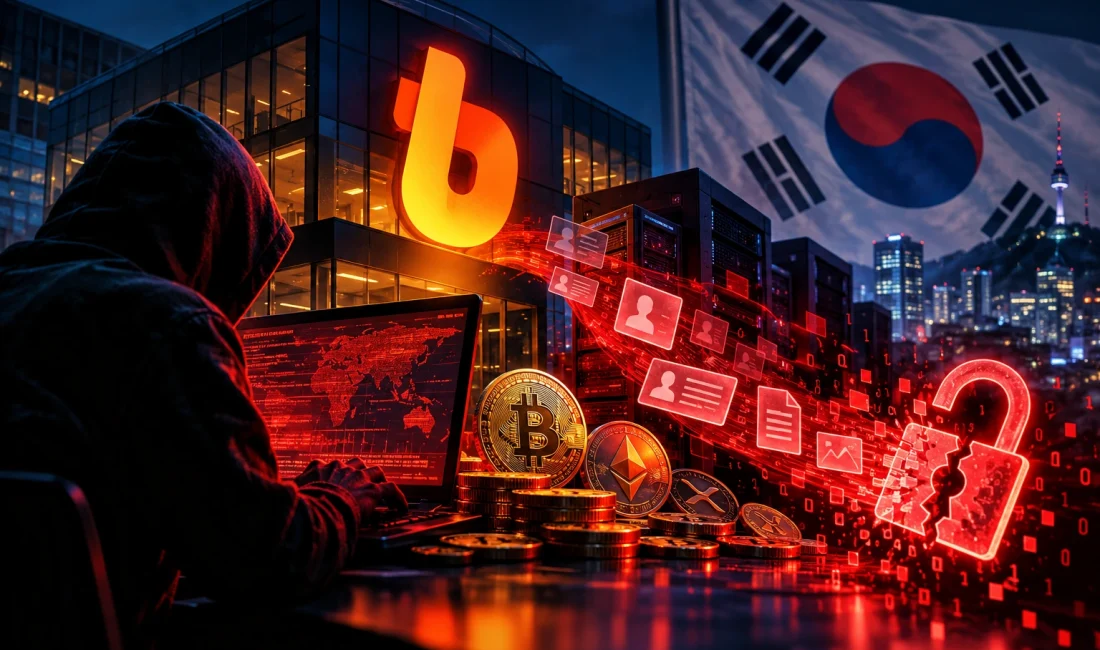
Güney Kore’nin ikinci büyük kripto para borsası Bithumb, 27 Ekim 2026’da şirket içi mobil çalışma sistemine yetkisiz erişim sağlandığını tespit etti. 28 Ekim’de kamuoyuna yansıyan olayda kimliği açıklanmayan dış kaynaklı saldırganın bazı kişisel bilgilere ulaştığı bildirildi. Yonhap Haber Ajansının aktardığına göre borsa, müşteri verilerinin etkilenip etkilenmediğini araştırırken ülkedeki Mirae Asset Global Investments ve Daishin Securities şirketlerinde de siber ihlaller belirlendi. Güney Kore Finansal Denetim Servisi (FSS), finans sektörünü etkileyen güvenlik olayları hakkında inceleme başlattı.
Öne Çıkanlar
- Bithumb, kurum içi mobil sistemine izinsiz erişim sağlandığını ve kişisel bilgilerin sızdırıldığını doğruladı.
- Daishin Securities, 38.490 müşterisinin kişisel ve finansal verilerinin ele geçirildiğini açıkladı.
- Güney Kore Finansal Denetim Servisi, etkilenen kuruluşların güvenlik süreçlerini inceliyor.
Bithumb Siber Saldırısı Nasıl Gerçekleşti?
Bithumb’ın açıklamasına göre saldırganlar, şirket çalışanlarının kullandığı mobil grup çalışma sistemine yetkisiz erişim sağladı. Söz konusu altyapı, kurum içi iletişim ve iş süreçlerini yürütmek amacıyla kullanılıyor. İlk incelemelerde çalışanlara ait bazı bilgilerin açığa çıktığı belirlendi.
Borsa, saldırının teknik yöntemini ve hangi güvenlik açığından yararlanıldığını henüz ayrıntılı biçimde paylaşmadı. Müşteri hesaplarının olaydan etkilenmiş olabileceği ihtimali de inceleme kapsamında tutuluyor. Kullanıcı varlıklarının çalındığına veya işlem sistemlerinin ele geçirildiğine ilişkin doğrulanmış bir bulgu ise kamuoyuna açıklanmadı.
Daishin Securities’te 38.490 Müşterinin Verileri Sızdırıldı
Bithumb’daki olayla aynı dönemde Daishin Securities, önemli bir müşteri veri ihlali yaşandığını duyurdu. Şirket, 17 Ekim’de çevrim içi hesap açılış süreçleriyle bağlantılı sunucusunda şüpheli erişim tespit etti. Sonraki incelemelerde 38.490 müşteriye ait kişisel ve kredi bilgilerinin sızdırıldığı kesinleşti.
Ele geçirilen veriler arasında isimler, e-posta adresleri, adresler ve çeşitli banka hesabı bilgileri bulunuyor. Bazı telefon numaraları ve hesap numaralarının şifrelenmiş biçimde saklandığı belirtildi. Şirket, etkilenen müşterilere koruyucu önlemler sağladığını ve yasal koşullar çerçevesinde oluşabilecek zararları karşılayacağını bildirdi.
Mirae Asset Global Investments da Hedef Alındı
Güney Kore merkezli varlık yönetim şirketi Mirae Asset Global Investments, bazı internet sistemlerinde dış IP adreslerinden gelen olağan dışı erişimler tespit etti. Şirket yetkilileri, şüpheli bağlantı yollarının kapatıldığını ve acil müdahale mekanizmasının devreye alındığını açıkladı. Olayın kaynağını belirlemek amacıyla teknik araştırmalar yürütülüyor.
İlk bulgular, etkilenen bilgilerin belirli idari sistemlerle sınırlı kaldığına işaret ediyor. Şirket, bireysel yatırımcı verilerinin ve hassas finansal bilgilerin sızdırıldığının tespit edilmediğini bildirdi. Üç kurumda yaşanan olayların aynı saldırgan grubuyla bağlantılı olduğuna dair doğrulanmış bir bilgi bulunmuyor.
Güney Kore Finansal Denetim Servisi Soruşturma Başlattı
Güney Kore Finansal Denetim Servisi (FSS), siber güvenlik ihlallerinin ardından ilgili kuruluşlar hakkında incelemelerini genişletti. Kurum, Daishin Securities’e yerinde denetim ekibi göndererek olayın boyutunu araştırmaya başladı. Yetkililer, finans kuruluşlarının bilgi teknolojileri güvenliğinin güçlendirilmesi gerektiğine dikkat çekti.
FSS Başkanı Lee Chan-jin, yapay zekanın siber saldırılarda kullanılmasının güvenlik açıklarının daha kolay belirlenmesine yol açabileceğini ifade etti. Bankalar ve yatırım kuruluşları için müşteri bilgilerinin korunmasının temel sorumluluklardan biri olduğunu vurguladı. Denetimlerin sonucunda uygulanabilecek yaptırımlara ilişkin henüz kesin bir karar açıklanmadı.
Veri Kutusu
| Gösterge | Bilgi |
| Haber tarihi | 28 Ekim 2026 |
| Kripto para borsası | Bithumb |
| Olayın tespit tarihi | 27 Ekim 2026 |
| Etkilenen sistem | Mobil grup çalışma sistemi |
| Bithumb müşteri verileri | İnceleme sürüyor |
| Diğer kuruluşlar | Daishin Securities, Mirae Asset |
| Doğrulanan müşteri sayısı | 38.490 (Daishin Securities) |
| Soruşturmayı yürüten | Güney Kore FSS |
| Soruşturma durumu | Devam ediyor |
Kriptofoni Yorumu
Bithumb’daki güvenlik ihlali, kripto para borsalarının yalnızca alım satım altyapılarını değil, kurum içi iletişim sistemlerini de korumak zorunda olduğunu gösteriyor. Çalışan bilgilerinin ele geçirilmesi, sonraki aşamalarda kimlik avı ve kurumsal hesaplara yönelik saldırılar için kullanılabilir. Bu nedenle olayın değerlendirilmesinde doğrudan finansal kayıp yaşanıp yaşanmadığı tek ölçüt olmamalı.
Kriptofoni açısından gelişmenin önemli tarafı, farklı finans kuruluşlarında kısa aralıklarla güvenlik sorunlarının ortaya çıkması. Ancak mevcut kanıtlar bu olayların koordineli bir saldırı kampanyasının parçası olduğunu göstermiyor. Bithumb’ın yayımlayacağı teknik inceleme sonuçları, kullanıcılar açısından gerçek risk seviyesinin belirlenmesinde önemli olacak.
Sık Sorulan Sorular
Bithumb hacklendi mi?
Evet, borsa yetkisiz erişim yaşandığını doğruladı. İhlal, kurum içi mobil çalışma sisteminde tespit edildi. Saldırının tüm kapsamı henüz açıklanmadı.
Bithumb kullanıcılarının kripto paraları çalındı mı?
Kripto para varlıklarının çalındığına ilişkin doğrulanmış bir açıklama bulunmuyor. Mevcut bilgiler kişisel veri güvenliği olayına işaret ediyor. Müşterilerin resmi duyuruları takip etmesi önem taşıyor.
38.490 kişilik veri sızıntısı Bithumb’da mı yaşandı?
Hayır, bu sayı Daishin Securities müşterilerine ait. Bithumb için doğrulanmış müşteri sayısı açıklanmadı. İki güvenlik olayı birbirinden ayrı değerlendirilmeli.
FSS nedir?
FSS, Güney Kore’nin finansal denetim kurumudur. Finans kuruluşlarının faaliyetlerini ve mevzuata uyumlarını denetler. Siber güvenlik olaylarında da inceleme yürütür.