

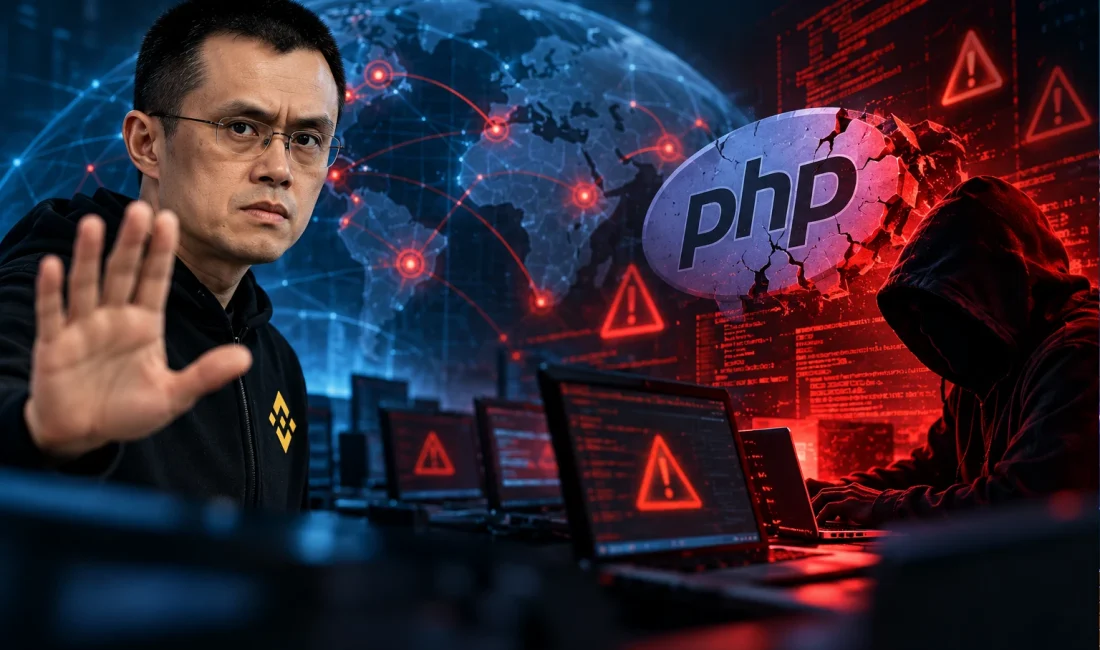
Binance’in kurucusu Changpeng Zhao (CZ), internet kullanıcılarını ve kripto para yatırımcılarını yakından ilgilendiren önemli bir siber güvenlik uyarısında bulundu. CZ, 22 Ekim 2026 tarihinde, popüler internet sitelerinin altyapısında kullanılan PHP yazılımında ortaya çıkan iki kritik güvenlik açığı nedeniyle önümüzdeki günlerde internet sitelerini ziyaret ederken daha dikkatli olunması gerektiğini belirtti. CVE-2026-109618 ve CVE-2026-109619 olarak tanımlanan açıklar, saldırganların savunmasız sunucularda kimlik doğrulaması olmadan zararlı kod çalıştırmasına imkan tanıyabiliyor. WordPress ve Magento gibi platformları çalıştıran sunucular da risk kapsamında bulunuyor. Güvenlik yamaları yayımlanmış olsa da bütün site yöneticilerinin güncellemeleri henüz uygulamamış olabileceği belirtiliyor.
Öne Çıkanlar
- Binance kurucusu CZ, internet kullanıcılarını kritik PHP güvenlik açıklarına karşı dikkatli olmaya çağırdı.
- CVE-2026-109618 ve CVE-2026-109619, saldırganların savunmasız sunucularda uzaktan kod çalıştırmasına imkan tanıyabiliyor.
- 21 Ekim’de güvenlik yamaları yayımlandı ancak güncellenmemiş WordPress, Magento ve diğer PHP tabanlı sitelerde risk devam ediyor.
CZ’den İnternet Kullanıcılarına Güvenlik Uyarısı
Changpeng Zhao, PHP altyapısında ortaya çıkan kritik güvenlik açıklarının internet kullanıcıları açısından ciddi sonuçlar doğurabileceğine dikkat çekti. Binance kurucusuna göre özellikle önümüzdeki birkaç gün boyunca internet sitelerinin ziyaret edilmesi sırasında temkinli davranılması gerekiyor. Bunun nedeni, bazı internet sitesi yöneticilerinin güvenlik yamalarını henüz yüklememiş olma ihtimali.
Sorunun merkezinde internet uygulamalarında yaygın olarak kullanılan PHP programlama dili bulunuyor. WordPress, Magento, Drupal ve Joomla gibi popüler içerik yönetim sistemleri PHP altyapısından yararlanıyor. Dolayısıyla güvenlik açıkları doğrudan bu uygulamaların kendi kodlarında bulunmasa bile uygulamaları çalıştıran sunucular saldırılara açık hale gelebiliyor.
Saldırganların savunmasız bir sunucuyu ele geçirmesi halinde internet sitesinin içeriğini değiştirmesi, sahte giriş ekranları oluşturması veya kullanıcı bilgilerine erişmeye çalışması mümkün olabilir. Özellikle kripto para yatırımcıları açısından sahte cüzdan bağlantıları, kimlik avı sayfaları ve hesap bilgilerini hedefleyen girişimler risk oluşturuyor. Ancak bir internet sitesinin PHP kullanması veya ziyaret edilmesi, tek başına kullanıcı bilgilerinin ele geçirildiği anlamına gelmiyor.
İki Kritik PHP Güvenlik Açığı Nasıl Çalışıyor?
PHP geliştirme ekibi, 21 Ekim 2026 tarihinde iki kritik güvenlik açığı için acil güncellemeler yayımladı. Her iki güvenlik açığı da uluslararası CVSS 4.0 değerlendirme sisteminde 10 üzerinden 9,2 puan ile kritik seviyede sınıflandırıldı. Bu derece, güvenlik sorunlarının potansiyel etkisinin son derece yüksek olduğunu gösteriyor.
CVE-2026-109618, PHP’nin bellek yetersizliği durumlarını ele alma sürecindeki bir hata ile ilişkili. Belirli koşullarda bellek yönetiminin yanlış gerçekleştirilmesi, saldırganların sunucuda yetkisiz kod çalıştırmasına yol açabiliyor. CVE-2026-109619 ise bir isteğe ait dahili bilgilerin sonraki isteğin işlenmesi sırasında güvenli olmayan şekilde kullanılabilmesinden kaynaklanıyor.
Her iki açık da uygun koşullarda kimlik doğrulaması yapılmadan uzaktan kod çalıştırılmasına imkan sağlayabiliyor. Bu durum saldırganın önceden bir yönetici hesabına veya geçerli kullanıcı şifresine sahip olmasını gerektirmeyebileceği anlamına geliyor. Özellikle internete açık ve güncellenmemiş PHP sunucuları daha yüksek risk taşıyor.
Saldırı Girişimleri Başladı: Güvenlik Yamaları Yayımlandı
Güvenlik açıklarına ilişkin bilgilerin planlanan açıklama tarihinden önce internete sızması, siber güvenlik kuruluşlarını harekete geçirdi. PHP geliştirme ekibi, koordineli açıklama sürecini hızlandırarak 21 Ekim saat 13.40 UTC’de, Türkiye saatiyle 16.40’ta güvenlik güncellemelerini yayımladı. Avrupa Birliği Siber Güvenlik Ajansı ENISA da kurumlara ve internet sitesi yöneticilerine sistemlerini acilen güncelleme çağrısı yaptı.
Cloudflare tarafından açıklanan verilere göre güvenlik açıklarının kamuoyuna duyurulmasının ardından bunlardan yararlanmaya yönelik saldırı girişimlerinde hızlı bir artış görüldü. Saldırı denemelerinin sayısının milyonlara ulaşması, güncelleme yapmayan sunucuların kısa sürede hedef haline gelebileceğini gösteriyor. Bununla birlikte tespit edilen saldırı girişimleri, aynı sayıda başarılı sistem ihlali yaşandığı anlamına gelmiyor.
PHP ekibi güvenlik açıklarını gidermek amacıyla dört yeni sürüm yayımladı. Güncellemeler PHP 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 sürümlerinde bulunuyor. Daha eski PHP sürümleri içinse kullanılan Linux dağıtımı veya barındırma sağlayıcısının sunduğu özel güvenlik yamalarının kontrol edilmesi gerekiyor.
WordPress Site Sahipleri Ne Yapmalı?
WordPress kullanıcıları açısından en önemli ayrıntı, güvenlik sorununun WordPress’in kendisinden değil, altında çalışan PHP yazılımından kaynaklanması. WordPress’in resmî güvenlik duyurusunda da bu açıkları gidermek için yeni bir WordPress çekirdek güncellemesinin planlanmadığı belirtildi. Dolayısıyla yalnızca WordPress eklentilerini veya temalarını güncellemek, söz konusu güvenlik açıklarını kapatmak için yeterli değil.
İnternet sitesi yöneticilerinin öncelikle sunucularında hangi PHP sürümünün çalıştığını kontrol etmesi gerekiyor. WordPress yönetim panelinde Araçlar > Site Sağlığı > Bilgi > Sunucu bölümünden kullanılan PHP sürümü görüntülenebiliyor. Ardından barındırma sağlayıcısıyla iletişime geçilerek güvenlik yamasının gerçekten uygulanıp uygulanmadığı doğrulanmalı.
Sunucularını kendileri yöneten işletmelerin PHP yazılımını güvenli sürüme yükseltmesi ve gerekli servisleri yeniden başlatması önem taşıyor. Güvenlik duvarı uygulamaları ek koruma sağlayabilse de resmî PHP ekibine göre kalıcı çözüm güvenlik güncellemesinin uygulanması. Ayrıca daha önce saldırıya uğramış olabilecek sunucularda yalnızca yama yüklenmesi yeterli olmayabilir; şüpheli dosyaların, hesapların ve erişim kayıtlarının da incelenmesi gerekiyor.
Kripto Para Yatırımcıları Neden Dikkatli Olmalı?
Kripto para yatırımcıları sıklıkla merkeziyetsiz uygulamalar, token satış platformları, borsa arayüzleri ve blockchain analiz siteleriyle etkileşime giriyor. Bu platformlardan herhangi birinin sunucu tarafında güvenlik ihlali yaşanması, kötü amaçlı yönlendirmeler veya sahte işlem onayları gibi tehlikelere zemin hazırlayabilir. Özellikle cüzdan bağlantısı isteyen internet sitelerinin güvenilirliğinin kontrol edilmesi önem taşıyor.
Bununla birlikte güvenlik açıklarının varlığı, Binance veya diğer büyük kripto para borsalarının sistemlerinin ele geçirildiğini göstermiyor. CZ’nin uyarısı belirli bir borsa ihlalinden ziyade geniş bir internet altyapısı riskine yönelik. Kullanıcıların şüpheli bağlantılardan uzak durması, iki aşamalı kimlik doğrulama kullanması ve cüzdanlarında karşılarına çıkan işlem onaylarını dikkatle incelemesi tavsiye ediliyor.
Veri Kutusu
| Gösterge | Detay |
| Uyarıyı yapan | Changpeng Zhao (CZ) |
| İlgili yazılım | PHP |
| Güvenlik açığı 1 | CVE-2026-109618 |
| Güvenlik açığı 2 | CVE-2026-109619 |
| Risk seviyesi | Kritik |
| CVSS 4.0 puanı | 9,2 / 10 |
| Olası saldırı türü | Uzaktan kod çalıştırma |
| Etkilenebilen platformlar | WordPress, Magento, Drupal, Joomla ve diğer PHP uygulamaları |
| Yama tarihi | 21 Ekim 2026 |
| Güvenli PHP sürümleri | 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 |
| En önemli önlem | PHP güvenlik güncellemesini uygulamak |
| Açıkların bilinen adı | PHP2Shell |
Kriptofoni Yorumu
CZ’nin açıklamaları, kripto para güvenliğinin yalnızca blockchain ağlarının veya akıllı sözleşmelerin sağlamlığıyla sınırlı olmadığını gösteriyor. Bir internet sitesinin sunucu altyapısında ortaya çıkan güvenlik açığı, kullanıcıların dijital varlıklarını hedefleyen dolandırıcılık girişimlerine zemin hazırlayabilir. Bu nedenle yatırımcıların kullandıkları platformların güvenliği de cüzdan güvenliği kadar önemli.
PHP’de ortaya çıkan iki kritik açığın dikkat çekici yönü, saldırı gerçekleştirmek için bazı koşullarda kullanıcı şifresine ihtiyaç duyulmaması. Özellikle güvenlik güncellemelerini geciktiren küçük ve orta ölçekli internet siteleri, saldırganlar açısından kolay hedefler haline gelebilir. Sorunun geniş bir yazılım ekosistemini ilgilendirmesi ise etkilerin yalnızca kripto para sektörüyle sınırlı kalmayacağını gösteriyor.
Mevcut durumda en önemli konu, güvenlik yamalarının gecikmeden uygulanması. Kullanıcıların her internet sitesini tehlikeli kabul etmesine gerek yok ancak özellikle cüzdan bağlama, özel bilgi girme ve finansal işlem onaylama sırasında daha dikkatli davranılması gerekiyor.
Sık Sorulan Sorular
CZ neden internet kullanıcılarını uyardı?
Binance kurucusu Changpeng Zhao, PHP yazılımındaki iki kritik güvenlik açığının bazı internet sitelerini saldırılara açık hale getirebileceğini belirterek kullanıcıları dikkatli olmaya çağırdı.
PHP güvenlik açıkları hangi internet sitelerini etkiliyor?
Savunmasız PHP sürümlerini kullanan WordPress, Magento, Drupal, Joomla ve diğer web uygulamalarını barındıran sunucular etkilenebilir.
PHP güvenlik açıkları kapatıldı mı?
Evet. PHP ekibi 21 Ekim 2026 tarihinde güvenlik yamalarını yayımladı. Ancak güncelleme yapmamış sistemlerde risk devam ediyor.
Güvenli PHP sürümleri hangileri?
PHP 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 sürümleri ilgili güvenlik düzeltmelerini içeriyor.
Sadece bir internet sitesini ziyaret etmek kripto paraların çalınmasına neden olabilir mi?
Bu güvenlik açıkları öncelikle sunucuları hedefliyor. Bir sitenin ziyaret edilmesi tek başına cüzdanın ele geçirildiği anlamına gelmiyor. Ancak ele geçirilen siteler kimlik avı veya sahte cüzdan işlemleri için kullanılabilir.