


Kripto para borsası Bitget’e yönelik 25 Eylül saldırısının teknik ayrıntıları netleşmeye başladı. Blockchain güvenlik şirketi SlowMist, 30 Eylül 2026’da X’te paylaştığı soruşturma bulgularında saldırganların üçüncü taraf bir güvenlik ürünündeki zero-day güvenlik açığından yararlandığını açıkladı. SlowMist ayrıca saldırıda bir çalışanın kimliğinin yetkisiz erişim amacıyla kullanıldığını ve Bitget’in para çekme sistemine özel geliştirilmiş bir aracın tespit edildiğini bildirdi. Bulgular saldırganların farklı sistemler arasında nasıl hareket ettiğine ilişkin soruşturmanın sürdüğünü gösteriyor.
Öne Çıkanlar
- Saldırıda üçüncü taraf bir üründeki zero-day güvenlik açığı kullanıldı.
- Saldırganların Bitget’in para çekme mantığıyla çalışan özel bir araç geliştirdiği tespit edildi.
- Zincir üstü transferler birden fazla blockchain üzerinde yaklaşık 2 saat 52 dakika sürdü.
SlowMist Bitget Saldırısında Neler Buldu?
SlowMist’in 29 Eylül’e kadar elde ettiği bulgular, saldırının çok aşamalı gerçekleştiğine işaret ediyor. İncelemelerde üçüncü taraf bir üründe zero-day açığının kötüye kullanıldığı ve başka bir üçüncü taraf ürününün yönetim platformuna dahili çalışan kimliği üzerinden yetkisiz erişim sağlandığı belirlendi.
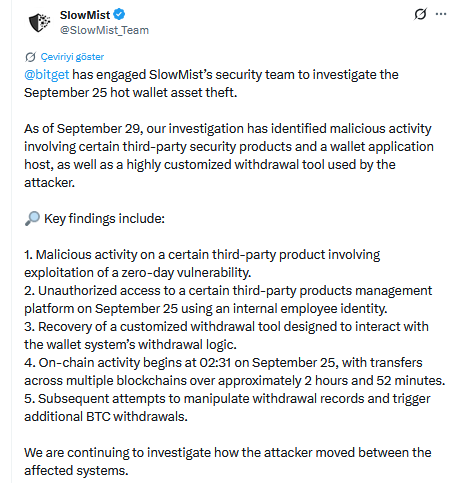
Araştırmacılar ayrıca Bitget’in cüzdan sistemindeki para çekme mantığıyla etkileşim kurmak üzere hazırlanmış özelleştirilmiş bir araç tespit etti. Bulgular, olayın basit bir özel anahtar ele geçirilmesinden daha karmaşık bir altyapı saldırısı olduğunu gösteriyor.
Saldırganlar 2 Saat 52 Dakika Boyunca Transfer Yaptı
SlowMist’e göre zincir üstü hareketlilik 25 Eylül saat 02.31’de (UTC+8) başladı. Saldırganlar yaklaşık 2 saat 52 dakika boyunca birden fazla blockchain üzerinden varlık aktardı. Ardından para çekme kayıtlarını değiştirmeye ve ek Bitcoin (BTC) çekimleri gerçekleştirmeye yönelik girişimler tespit edildi.
Bitget olayın ardından güvenlik şirketleriyle soruşturma başlattı. İlk açıklamalarda yaklaşık 351,6 milyon dolarlık kripto para varlığının etkilendiği belirtilirken sonraki incelemelerde bazı kaynaklar toplamı yaklaşık 387,5 milyon dolar olarak bildirdi. Bu nedenle nihai kayıp tutarı konusunda soruşturmanın tamamlanması önem taşıyor.
Veri Kutusu
Olay: Bitget güvenlik saldırısı
Tarih: 25 Eylül 2026 (UTC+8)
İlk transfer: 02.31
Transfer süresi: Yaklaşık 2 saat 52 dakika
Temel bulgu: Zero-day açığı
Soruşturma: Devam ediyor
Kriptofoni Yorumu
SlowMist’in bulguları, merkezi kripto para borsalarında güvenliğin yalnızca özel anahtarların korunmasından ibaret olmadığını gösteriyor. Üçüncü taraf güvenlik yazılımları ve para çekme altyapısındaki erişim kontrolleri de saldırganlar açısından kritik hedefler haline gelebiliyor. Nihai teknik rapor, saldırının bütün zincirini anlamak açısından belirleyici olacak.
Sık Sorulan Sorular
Bitget saldırısında özel anahtarlar çalındı mı?
Mevcut incelemelerde özel anahtarların ele geçirildiğine ilişkin kanıt bildirilmedi.
Zero-day açığı nedir?
Yazılım üreticisinin henüz bilmediği veya yaması bulunmayan güvenlik açığıdır.
SlowMist soruşturmayı tamamladı mı?
Hayır. Şirket, saldırganın sistemler arasında nasıl hareket ettiğinin araştırılmaya devam ettiğini açıkladı.