

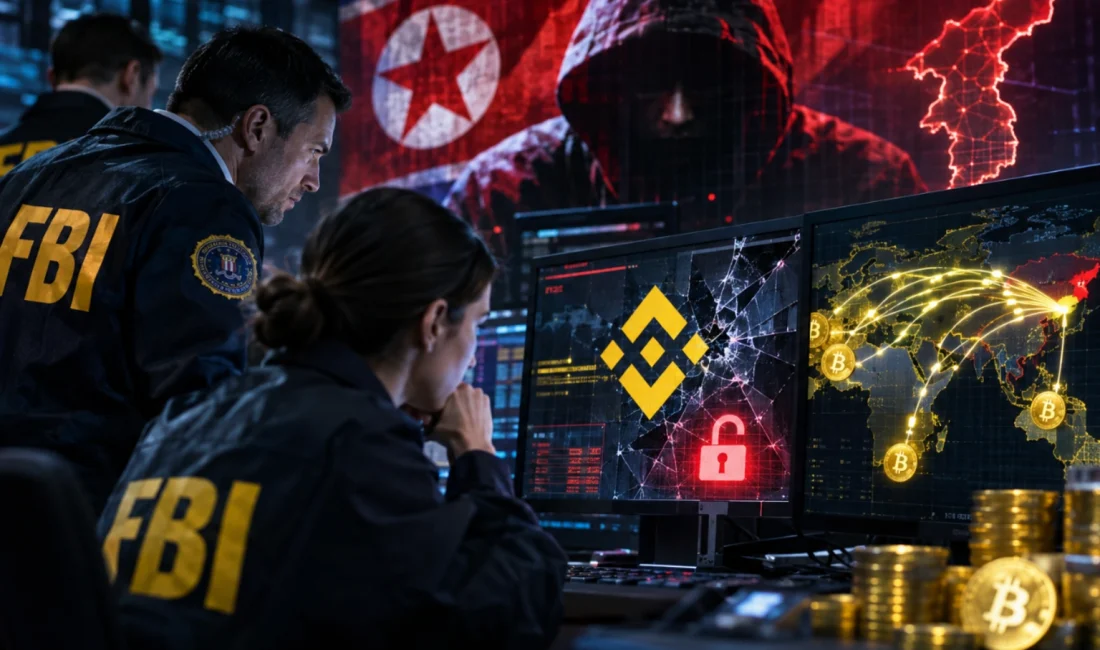
ABD Federal Soruşturma Bürosu (FBI), 31 Ekim 2026 tarihinde yaptığı açıklamada, 29 Ekim’de kripto para borsası Binance’i hedef alan ve 6 milyar doları aşan varlık kaybına yol açan saldırının Kuzey Kore tarafından gerçekleştirildiğini duyurdu. Kurum, saldırıyı TraderTraitor olarak tanımladığı siber faaliyetle ilişkilendirirken çalınan kripto paraların farklı platformlar üzerinden dönüştürüldüğünü bildirdi. ABD’li yetkililer, fonların aklanmasını önlemek amacıyla blockchain sektöründeki kuruluşları şüpheli adreslere karşı harekete geçmeye çağırdı.
Öne Çıkanlar
- FBI, Binance saldırısının sorumluluğunu Kuzey Kore bağlantılı TraderTraitor grubuna yükledi.
- ABD’li yetkililer, çalınan varlıkların ağırlıklı olarak Ethereum’a (ETH) dönüştürüldüğünü tespit etti.
- Binance, kayıpların müşterilere yansıtılmayacağını açıklarken FBI şüpheli adresleri kamuoyuyla paylaştı.
FBI, Binance Saldırısının Arkasındaki Grubu Açıkladı
FBI’ın resmi açıklamasında kullandığı ifadeler oldukça net. Kurum, saldırıdan Kuzey Kore’nin sorumlu olduğunu belirtiyor ve olayı doğrudan TraderTraitor faaliyetleri kapsamında değerlendiriyor. Böylece daha önce güvenlik araştırmacılarının ortaya koyduğu teknik bulgular, ABD’nin federal kolluk kuvvetlerinden gelen resmi bir açıklamayla yeni bir boyut kazandı.
Söz konusu açıklamadan önce TRM Labs ve Chainalysis gibi blockchain analiz şirketleri de saldırının Kuzey Kore bağlantılı aktörler tarafından gerçekleştirilmiş olabileceğini bildirmişti. Araştırmacılar, önceki saldırılarla bağlantılı para hareketlerini ve kullanılan yöntemleri değerlendirmişti. Ancak önemli bir ayrıntı var: FBI’ın saldırganları tanımlaması, Binance’in sistemlerine tam olarak nasıl erişildiğine ilişkin bütün teknik soruların cevaplandığı anlamına gelmiyor.
Çalınan Kripto Paralar Nereye Aktarıldı?
FBI’ın ABD Gizli Servisi (USSS) ve ABD Vergi Dairesi Ceza Soruşturma Birimi (IRS-CI) ile yürüttüğü çalışmalar, saldırganların varlıkları farklı işlem aşamalarından geçirdiğini gösteriyor. Yetkililer, Ethereum’a yapılan dönüşümlerin ardından merkeziyetsiz finans (DeFi) protokollerinin ve anlık takas hizmetlerinin kullanılabileceğini değerlendiriyor. Böyle bir süreç, fonların hareketlerini takip etmeyi ve nihai alıcılarını belirlemeyi güçleştirebilir.
Bu nedenle FBI yalnızca saldırganları açıklamakla yetinmedi. THORNode operatörleri, RPC düğüm sağlayıcıları, kripto para hizmetleri ve blockchain analiz şirketlerinden şüpheli adreslerle bağlantılı işlemleri engellemelerini istedi. Yayımlanan adres listesi, özellikle uyumluluk ve güvenlik ekiplerinin riskli transferleri belirlemesine yardımcı olabilecek nitelikte.
Binance Kayıpları Nasıl Karşılayacak?
Saldırının ardından en çok merak edilen konulardan biri, müşterilerin varlıklarının nasıl korunacağıydı. Reuters’ın 31 Ekim tarihli haberine göre Binance, çalınan varlıkların yüzde 90’ına karşılık gelen miktarı şirket kaynaklarıyla yeniden temin ettiğini açıkladı. Eş CEO Richard Teng, kalan bölümün de karşılanacağını ve müşterilerin olayın mali yükünü üstlenmeyeceğini belirtti.
Borsa, bu süreçte SAFU fonundan, vadeli işlemler sigorta fonundan ve şirket hazinesinden yararlandı. Para çekme işlemleri geçici olarak durdurulurken rezervlerin doğrulanması amacıyla yeni bir varlık görüntüsü de alındı. Ancak şirketin varlıkları yeniden temin etmesiyle saldırganlardan çalınan fonların geri alınması aynı şey değil.
Veri Kutusu
| Başlık | Açıklama |
| Saldırı tarihi | 29 Ekim 2026 |
| FBI açıklaması | 31 Ekim 2026 |
| Çalınan miktar | FBI’a göre 6 milyar doların üzerinde |
| TRM Labs tahmini | Yaklaşık 6,36 milyar dolar |
| Etkilenen blockchain sayısı | 10 |
| Ana transferlerin süresi | Yaklaşık 20 dakika |
| Resmi sorumluluk atfı | Kuzey Kore / TraderTraitor |
| Soruşturma ortakları | FBI, USSS, IRS-CI |
Kriptofoni Yorumu
FBI’ın açıklaması saldırının sorumlularına ilişkin önemli bir gelişme olsa da tartışmanın burada bitmemesi gerekiyor. Milyarlarca dolarlık varlığın kısa sürede transfer edilebilmesi, borsaların iç kontrol sistemlerinin ne kadar dayanıklı olduğu sorusunu gündeme getiriyor. Saldırganın kimliği kadar, bu büyüklükteki işlemlerin neden zamanında durdurulamadığı da araştırılmalı.
Üstelik Kuzey Kore bağlantısının kurulması, borsanın güvenlik uygulamalarına yönelik eleştirileri kendiliğinden ortadan kaldırmaz. Kripto para kullanıcıları açısından asıl güvence, olay sonrası verilen sözlerden çok, bağımsız biçimde doğrulanabilen güvenlik tedbirleridir. Binance’in bundan sonraki süreçte teknik inceleme sonuçlarını ne ölçüde paylaşacağı bu nedenle önem taşıyor.
Sık Sorulan Sorular
FBI, Binance saldırısını Kuzey Kore’nin yaptığını kesin olarak açıkladı mı?
Evet, FBI 31 Ekim tarihli duyurusunda sorumluluğu açıkça Kuzey Kore’ye atfetti. Bu, yalnızca özel bir güvenlik şirketinin değerlendirmesi değil, resmi bir kurum açıklaması. Bununla birlikte açıklama, saldırının bütün teknik ayrıntılarını içermiyor.
Binance kullanıcılarının paraları kaybolacak mı?
Binance yönetimi, müşterilerin saldırıdan kaynaklanan mali kaybı üstlenmeyeceğini taahhüt etti. Şirket kaynaklarıyla eksik varlıkların yerine konulması yönünde adımlar atıldığını duyurdu. Kullanıcıların yine de para çekme işlemlerine ve rezerv açıklamalarına ilişkin resmi güncellemeleri takip etmesi gerekiyor.