


Solana (SOL) ekosisteminde 8 Ekim 2026 tarihinde kuantum bilgisayarların blockchain güvenliğine etkileri üzerine önemli bir tartışma yaşandı. Solana geliştiricilerinden Jacob Creech, X hesabından yaptığı açıklamada kullanıcıların hızlanan kuantum teknolojisi veya yapay zeka destekli klasik saldırılar nedeniyle şimdiden varlıklarını korumak için olağanüstü önlemler almasının gerekli olmadığını savundu. Creech’in değerlendirmesi, Ethereum araştırmacısı Justin Drake’in kripto para sektörüne kuantum tehditlerine karşı hazırlık çağrısının ardından geldi.
Öne Çıkanlar
- Jacob Creech, Solana kullanıcılarının şu aşamada acil cüzdan taşıma işlemlerine ihtiyaç duymadığını belirtti.
- Solana’nın Ed25519 imza sistemi ve gizli tutulan seed yapısı, olası geçiş sürecinde önemli rol oynayabilir.
- Creech, kuantuma dayanıklı imzalara geçiş için çalışan bir kavram kanıtı bulunduğunu açıkladı.
Solana Kuantum Tehditlerine Karşı Neden Farklı?
Jacob Creech’in açıklamasının merkezinde Solana’nın kullandığı Ed25519 dijital imza sistemi bulunuyor. Ed25519, kullanıcıların işlemleri kriptografik olarak imzalamasını sağlayan bir algoritma. Bu sistemde imza anahtarı gizli bir başlangıç değerinden, yani seed olarak adlandırılan veriden türetiliyor.
Creech’e göre yeterince güçlü bir kuantum bilgisayar veya etkili bir klasik saldırı yöntemi, Ed25519’un dayandığı matematiksel yapıyı kırarsa kullanıcıların açık anahtarlarından özel imza anahtarlarının türetilmesi mümkün olabilir.Ancak geliştirici, böyle bir saldırının gizli başlangıç değerini doğrudan ortaya çıkarmayacağını vurguluyor.
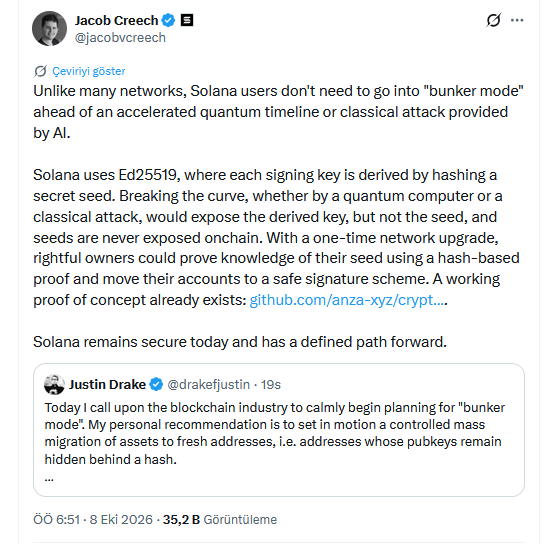
Buradaki önemli ayrım, imza anahtarı ile bu anahtarın üretildiği seed verisinin aynı şey olmaması. Creech’in değerlendirmesine göre başlangıç değerinin zincir üzerinde paylaşılmaması, gelecekte farklı bir imza sistemine geçiş için kullanılabilecek bir güvenlik avantajı sağlıyor. Bununla birlikte Ed25519’un mevcut haliyle kuantum bilgisayarlara dayanıklı olduğu söylenemez.
Solana İçin Tek Seferlik Ağ Güncellemesi Önerisi
Creech, gelecekte Ed25519’un güvenilirliğini kaybetmesi durumunda Solana kullanıcılarının varlıklarını korumak için teknik bir geçiş yöntemi uygulanabileceğini belirtti. Önerilen yaklaşımda ağ üzerinde tek seferlik bir güncelleme gerçekleştirilecek. Meşru hesap sahipleri, gizli başlangıç değerini açıklamadan bu veriye sahip olduklarını hash tabanlı bir kriptografik kanıtla gösterebilecek.
Böylece kullanıcıların hesapları daha güvenli bir imza sistemine taşınabilecek.Creech, bu yaklaşım için çalışan bir proof of concept, yani kavram kanıtı bulunduğunu da açıkladı. Ancak söz konusu yöntemin Solana ana ağında etkinleştirildiğine ilişkin bir bilgi paylaşılmadı. Ayrıca çözümün bütün cüzdan türlerinde nasıl uygulanacağı, ağ genelindeki geçişin ne kadar süreceği ve kullanıcıların hangi işlemleri gerçekleştirmesi gerekeceği henüz açıklığa kavuşmuş değil.
Ethereum Araştırmacısı Justin Drake Neden Uyardı?
Tartışmanın diğer tarafında Ethereum araştırmacısı Justin Drake bulunuyor. Drake, blockchain sektörünün kuantum bilgisayarların oluşturabileceği tehditlere karşı sakin ancak planlı biçimde hazırlanmaya başlaması gerektiğini savundu.
Araştırmacının kişisel önerisi, kripto para varlıklarının kontrollü şekilde yeni adreslere taşınması yönünde. Özellikle açık anahtarları henüz blockchain üzerinde görünür hale gelmemiş adreslerin tercih edilmesini önerdi. Bu yaklaşım, gelecekte açık anahtarlara yönelik saldırıların mümkün hale gelmesi ihtimaline karşı önlem alınmasını amaçlıyor.
Creech ise Solana’nın teknik mimarisinin farklı bir geçiş seçeneği sunabileceğini düşünüyor. Dolayısıyla iki isim arasındaki temel görüş ayrılığı, kuantum tehdidinin varlığından çok kullanıcıların bugünden hangi önlemleri alması gerektiği konusunda ortaya çıkıyor.
Veri Kutusu
| Gösterge | Bilgi |
| Blockchain | Solana |
| Açıklama tarihi | 8 Ekim 2026 |
| Açıklamayı yapan | Jacob Creech |
| İmza algoritması | Ed25519 |
| Tartışılan tehdit | Kuantum ve klasik kriptografik saldırılar |
| Önerilen çözüm | Hash tabanlı sahiplik kanıtı |
| Geçiş yöntemi | Tek seferlik ağ güncellemesi |
| Kavram kanıtı | Creech’e göre mevcut |
| İlgili Ethereum araştırmacısı | Justin Drake |
Kriptofoni Yorumu
Solana açısından tartışmanın en önemli yönü, kuantum bilgisayarların mevcut şifreleme sistemlerini kırabilmesi ihtimalinden ziyade böyle bir durumda kullanıcıların varlıklarını nasıl koruyacağı. Jacob Creech’in önerisi teknik açıdan dikkat çekici. Gizli başlangıç değerinin doğrudan açığa çıkmaması, gelecekte yeni bir imza algoritmasına geçiş için kullanılabilecek bir doğrulama yöntemi sağlayabilir.
Ancak teorik olarak uygulanabilir bir çözüm ile bütün ağda güvenli biçimde tamamlanmış bir geçiş aynı şey değil. Solana’nın kuantum tehdidine karşı uzun vadeli hazırlığı, önerilen yöntemin bağımsız güvenlik incelemelerinden geçmesine ve gerçek ağ koşullarında uygulanabilmesine bağlı olacak. Mevcut açıklamalar Solana’da kuantum kaynaklı bir güvenlik ihlali yaşandığını göstermiyor. Aynı şekilde gelecekte hiçbir risk oluşmayacağına ilişkin kesin güvence de sunmuyor.
Sık Sorulan Sorular
Solana kuantum bilgisayarlara karşı tamamen güvenli mi?
Hayır. Solana’nın mevcut Ed25519 imza algoritması, yeterince güçlü kuantum bilgisayarlara karşı doğası gereği dayanıklı değil. Creech’in açıklaması gelecekteki geçiş seçeneklerine odaklanıyor.
Solana kullanıcılarının hemen yeni cüzdan açması gerekiyor mu?
Jacob Creech’e göre şu aşamada acil bir geçiş gerekli değil. Ancak bu değerlendirme gelecekte güvenlik güncellemesine ihtiyaç duyulmayacağı anlamına gelmiyor.
Seed nedir?
Kriptografik anahtarların türetilmesinde kullanılan gizli başlangıç verisidir. Kullanıcının bu bilgiyi koruması hesap güvenliği açısından önemlidir.
Solana kuantuma dayanıklı imza sistemine geçti mi?
Hayır. Paylaşımda çalışan bir kavram kanıtından söz ediliyor. Ağ genelinde tamamlanmış bir geçiş duyurulmuyor.
Justin Drake neden farklı bir yaklaşım öneriyor?
Drake, gelecekte ortaya çıkabilecek saldırılara karşı açık anahtarların görünürlüğünü azaltan adreslere kontrollü geçişin şimdiden planlanmasını savunuyor.